El ataque a los sistemas de refrigeración de supermercados franceses vuelve a poner el foco en los riesgos digitales que pueden afectar a la actividad, los datos y la cadena de suministro.
El ataque a los frigoríficos de supermercados en Francia
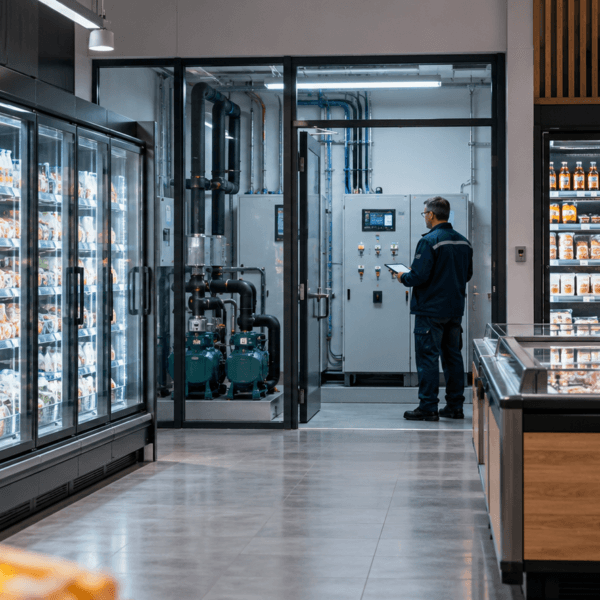
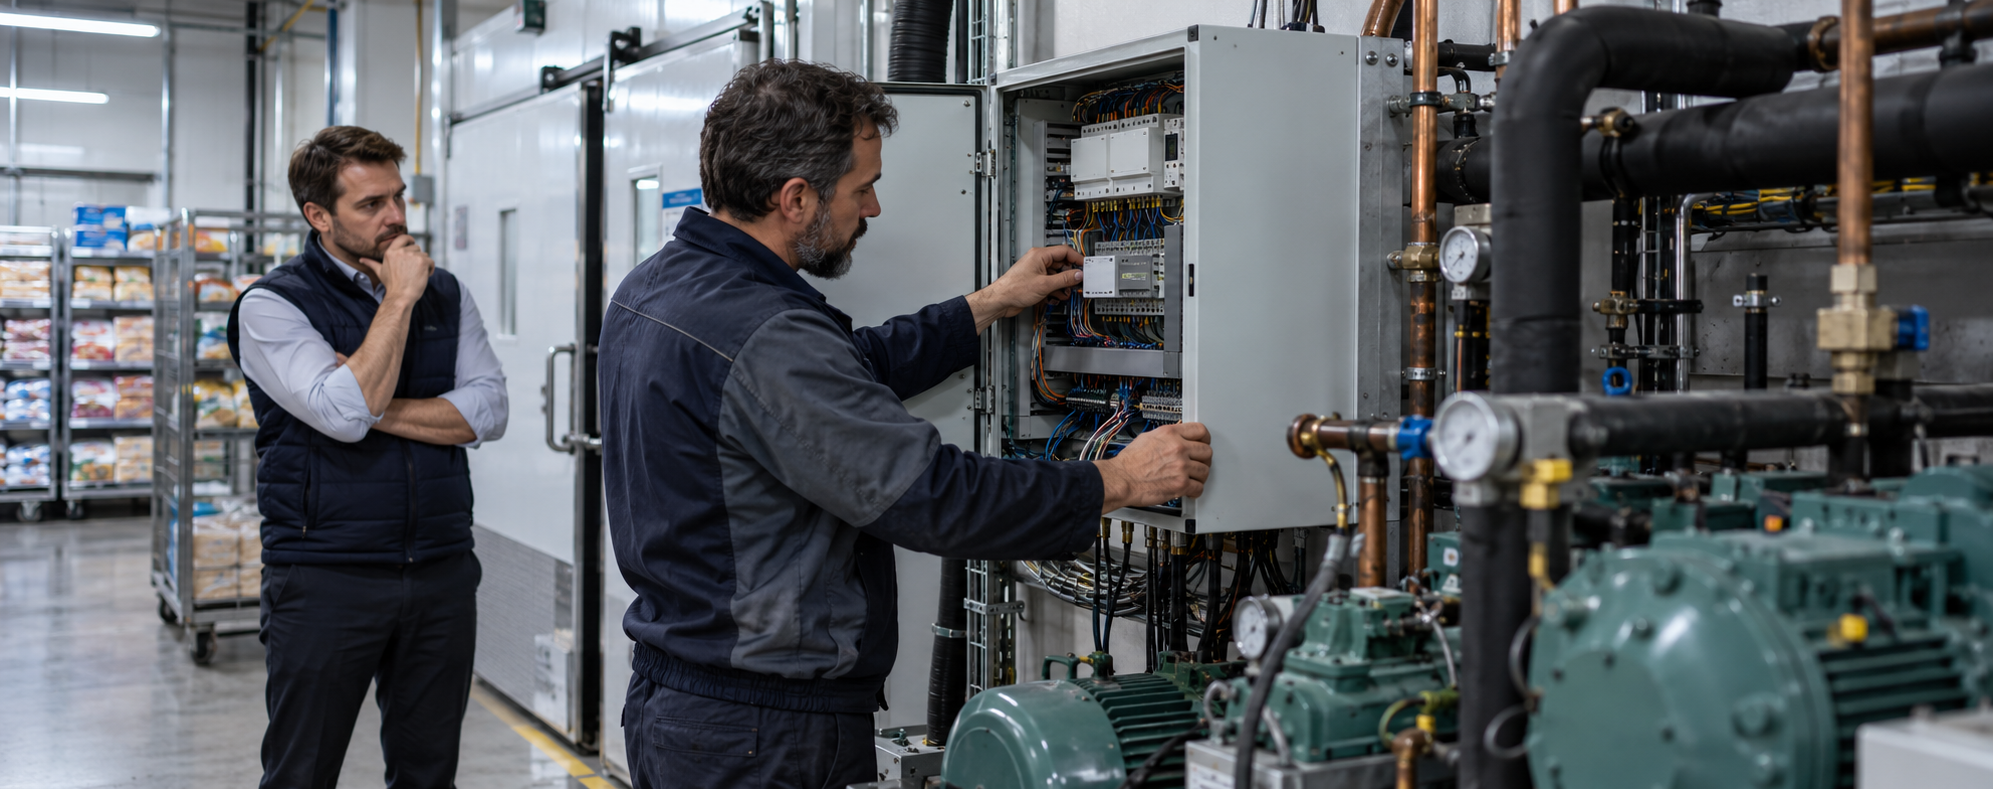
La noche del 11 al 12 de octubre de 2026, varios supermercados franceses sufrieron un ciberataque que afectó a sus sistemas conectados de refrigeración. Los atacantes elevaron la temperatura de cámaras y congeladores hasta unos 50 °C, provocando incendios y la pérdida de productos frescos y congelados. La fiscalía de París calificó el incidente de ataque a gran escala y la Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) inició una investigación.
Otros incidentes recientes en Europa
El ataque a los supermercados se suma a otros incidentes que muestran distintas formas de impacto digital: desde el robo de información hasta la interrupción de servicios o el acceso a sistemas mediante credenciales comprometidas.
Francia: extracción de datos de la administración tributaria
Entre mayo y agosto de 2026 se produjeron actividades ilegítimas en los sistemas de la Dirección General de Finanzas Públicas francesa (DGFiP). En septiembre, la ANSSI publicó un informe que describía dos episodios de extracción de datos relacionados con el portal fiscal y con información catastral. Entre los factores señalados figuran el uso de credenciales legítimas robadas, la falta de autenticación fuerte en determinados accesos y deficiencias en la detección de actividades sospechosas.
La autoridad francesa de protección de datos, la CNIL, indicó que la información afectada incluía datos fiscales de particulares y profesionales, así como datos catastrales. Según la información publicada por la CNIL, las contraseñas no habrían quedado expuestas.
Revolut: suplantación de una autoridad italiana
En octubre se conoció que Revolut había facilitado datos personales de 680 clientes a quienes controlaban una dirección de correo asociada al sistema de una autoridad policial italiana. Entre las personas afectadas había 55 residentes en Francia. Según la compañía, sus propios sistemas no habían sido comprometidos: el caso estuvo relacionado con una solicitud fraudulenta que aparentaba proceder de una autoridad.
El incidente ilustra que no todos los ataques requieren explotar directamente los servidores de una empresa. Una suplantación convincente, un proceso de verificación insuficiente o una cuenta de un proveedor comprometida también pueden facilitar el acceso a información sensible.
Organizaciones políticas y medios franceses: ataques con ayuda de IA
En septiembre, Anthropic comunicó que un atacante había intentado acceder a unas 40 organizaciones vinculadas principalmente a la extrema derecha francesa. Según el informe de la compañía, logró acceder a sistemas de 14 entidades y extrajo bases de datos con información de integrantes y donantes. También describió la extracción de alrededor de 140.000 registros desde una plataforma de gestión de campañas políticas. Estos datos proceden del informe de Anthropic, recogido por Le Monde.
Qué tienen en común estos ciberataques
Aunque los métodos y las víctimas son distintos, estos casos dejan varias lecciones para cualquier negocio:
- La tecnología conectada también forma parte de la superficie de ataque. Los equipos industriales, los sistemas de control y los dispositivos de una tienda requieren mantenimiento y protección.
- Las credenciales pueden ser una vía de entrada. Reutilizar contraseñas o no activar la autenticación multifactor aumenta el impacto de una cuenta comprometida.
- Los proveedores y terceros también importan. Una organización puede verse afectada por un servicio externo o por una solicitud fraudulenta que aparenta ser legítima.
- Una brecha puede afectar a la actividad aunque no cifre los sistemas. El acceso indebido a información, la pérdida de productos o la interrupción de operaciones también pueden generar costes y obligaciones de respuesta.
- La detección temprana reduce el tiempo de exposición. Supervisar accesos, revisar alertas y tener procedimientos de actuación ayuda a reaccionar antes de que el daño se extienda.
Cómo puede prepararse una empresa
La prevención debe adaptarse a los sistemas y procesos de cada negocio. Algunas medidas útiles son mantener actualizados el software y el firmware, activar la autenticación multifactor, limitar los accesos según las funciones de cada persona y formar al equipo para verificar solicitudes sensibles por un canal independiente.
También conviene disponer de copias de seguridad, un plan de continuidad y un procedimiento para responder ante una brecha o una interrupción operativa. Si la empresa depende de proveedores tecnológicos, es recomendable revisar qué accesos tienen, qué datos gestionan y cómo notifican los incidentes.
El papel del seguro ante un ciberataque
Un seguro puede formar parte de la planificación financiera y de respuesta, pero no debe darse por hecho que cualquier incidente estará cubierto. Las garantías, los servicios de asistencia, los límites y las exclusiones dependen de cada póliza. Por eso es importante valorar los riesgos de la actividad y revisar las condiciones antes de contratar.
En ciberseguros para empresas puedes consultar opciones de protección y solicitar asesoramiento para analizar las necesidades de tu negocio.
Los ciberataques recientes en Europa muestran que los incidentes digitales pueden afectar a datos, instalaciones, proveedores y operaciones cotidianas. Contacta con Barón Insurance Broker para revisar qué riesgos digitales pueden afectar a tu empresa y qué opciones de protección conviene valorar.
Fuentes consultadas
- Reuters — 12 de octubre de 2026 – Ciberataque a los sistemas de refrigeración de supermercados franceses
- ANSSI — 29 de septiembre de 2026 – Informe sobre las intrusiones en la Dirección General de Finanzas Públicas francesa (DGFiP)
- CNIL — 18 de agosto de 2026 – Detalla qué datos fiscales y catastrales pudieron verse afectados en el ataque a la DGFiP.
- Reuters — 7 de octubre de 2026 – Datos personales de 680 clientes de Revolut.